
Imagina que estás contratando el alojamiento para la web de tu negocio y lees en la descripción del plan: «SSL gratis», «compatible con TLS 1.3», «HTTPS incluido». Tres siglas distintas en la misma línea, y nadie te explica si son tres cosas diferentes, si una reemplaza a la otra o si te falta alguna. Le preguntas a un amigo que «sabe de computadoras» y te responde: «es lo mismo, es el candadito».
Tu amigo no está del todo equivocado, pero tampoco del todo en lo cierto. SSL, TLS y HTTPS están muy relacionados, aunque cada una nombra una pieza distinta. Entender la diferencia te ayuda a leer mejor lo que te ofrecen, a hacer las preguntas correctas a tu proveedor y a saber si tu web está protegida como corresponde en 2026.
La respuesta corta
- SSL fue la primera tecnología para cifrar la conexión entre un navegador y una web. Hoy está retirada por inseguridad.
- TLS es su sucesor: la tecnología que realmente cifra las conexiones hoy.
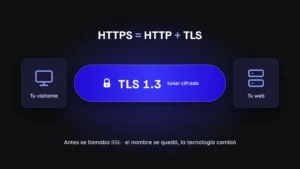
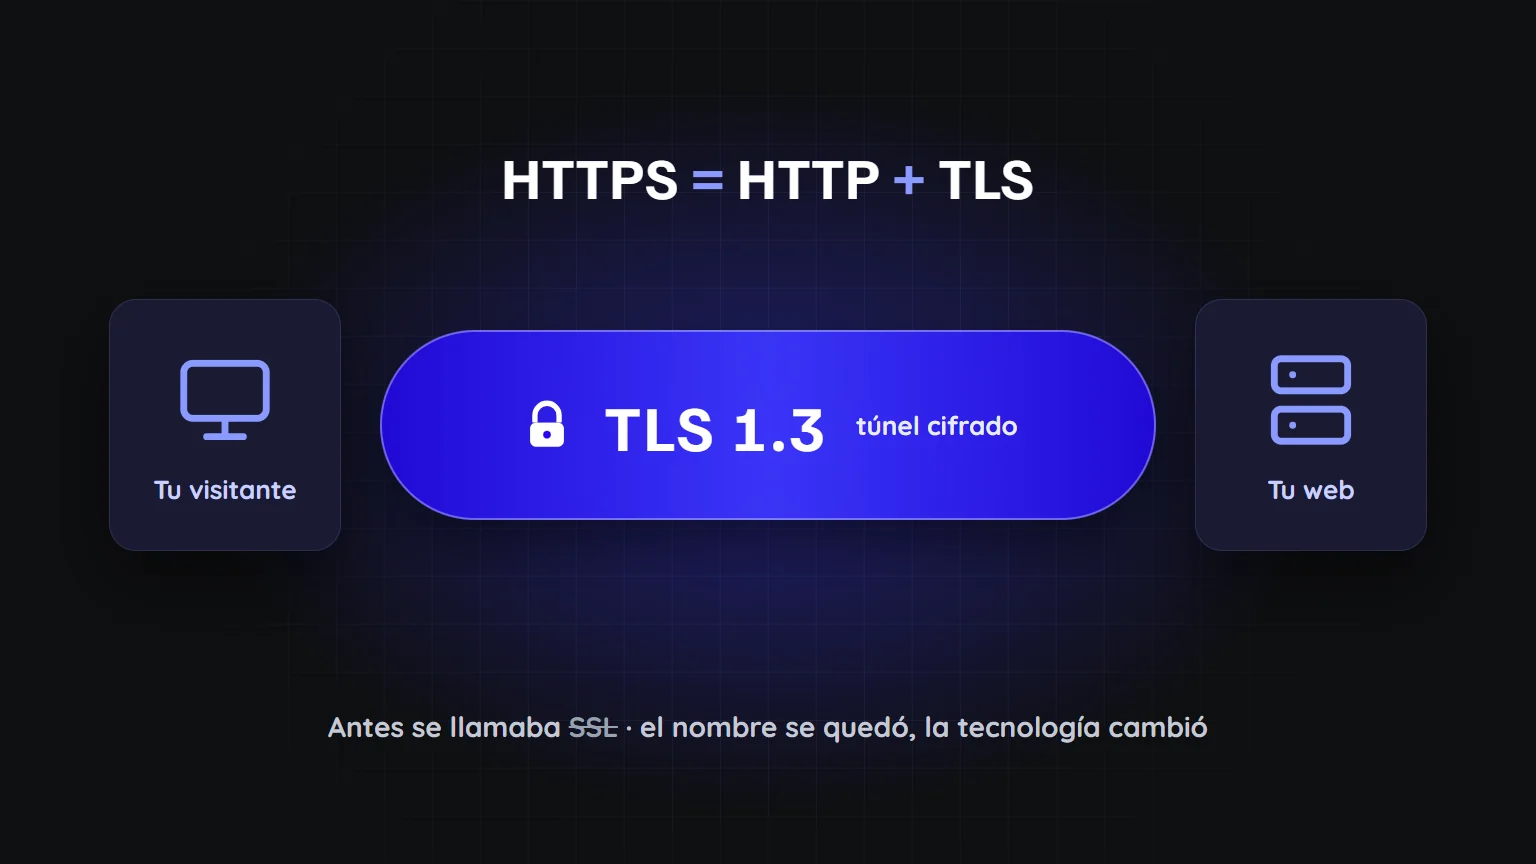
- HTTPS es el resultado que ves: la forma normal de cargar una web (HTTP) funcionando dentro de una conexión protegida por TLS.
En una fórmula: HTTPS = HTTP + TLS. Y cuando alguien te vende un «certificado SSL», en realidad te está vendiendo un certificado que se usa con TLS. El nombre viejo se quedó por costumbre.
Si todavía no tienes claro qué es el certificado y qué significa el candado del navegador, te recomendamos empezar por nuestra guía sobre qué es un certificado SSL, y luego volver aquí.
Primero, ¿qué es HTTP?
HTTP es el idioma que usan tu navegador y una página web para entenderse. Cuando escribes una dirección, el navegador le pide la página al servidor usando HTTP, y el servidor se la responde con el mismo idioma. Funciona muy bien, pero tiene un problema de origen: todo viaja en texto abierto. Cualquiera que pueda ver el tráfico en el camino, por ejemplo en una red wifi pública, podría leer lo que se envía.
Para resolver eso nació la idea de meter esa conversación dentro de un canal cifrado. Ahí entran SSL y, después, TLS.
SSL: el pionero que ya se retiró
SSL (Secure Sockets Layer, capa de conexión segura) fue creado por Netscape a mediados de los años noventa, cuando empezaron las primeras compras en internet. Su versión más usada, SSL 3.0, salió en 1996 y protegió la web durante años.
Con el tiempo se descubrieron fallos graves en su diseño, y en 2015 se declaró oficialmente obsoleto. Hoy ningún navegador moderno acepta conexiones SSL. Si un proveedor te dice que tu web «usa SSL», lo que probablemente quiere decir es que tiene un certificado instalado y funciona con TLS, que es lo correcto.
TLS: el que realmente protege tu web hoy
TLS (Transport Layer Security, seguridad de la capa de transporte) nació en 1999 como la evolución de SSL. Ha tenido varias versiones, y es útil saber cuáles siguen vigentes:
| Versión | Año | Estado hoy |
|---|---|---|
| SSL 2.0 y 3.0 | 1995 y 1996 | Retiradas. No deben usarse. |
| TLS 1.0 | 1999 | Retirada en 2021. |
| TLS 1.1 | 2006 | Retirada en 2021. |
| TLS 1.2 | 2008 | Vigente y segura si está bien configurada. |
| TLS 1.3 | 2018 | La más reciente: más rápida y más segura. |
Para una web de negocio en 2026, lo razonable es que el servidor acepte TLS 1.2 y TLS 1.3, y nada más antiguo. TLS 1.3, además de ser más seguro, establece la conexión en menos pasos, lo que ayuda a que la web cargue un poco más rápido, algo que se nota sobre todo con datos móviles.
HTTPS: lo que ves en la barra del navegador
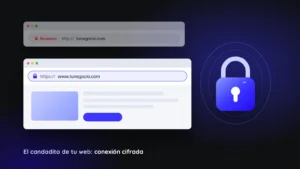
HTTPS no es una tecnología aparte, es la suma de las dos anteriores: tu web sigue hablando HTTP, pero lo hace dentro del canal cifrado que crea TLS. Por eso la dirección cambia de http:// a https://, y por eso el navegador muestra el candado (o, en Chrome, un ícono de ajustes) en lugar del aviso «No seguro».
Una forma simple de verlo: HTTP es la carta, TLS es el sobre sellado y HTTPS es la carta que viaja dentro del sobre.
Cómo se arma una conexión segura, paso a paso
Cada vez que alguien entra a una web con https ocurre una especie de saludo entre el navegador y el servidor. Pasa en milisegundos, pero vale la pena entenderlo:
- El navegador saluda. Le dice al servidor qué versiones de TLS y qué métodos de cifrado entiende.
- El servidor responde y muestra su certificado. Elige la mejor opción que ambos comparten y presenta su certificado, como quien enseña su cédula.
- El navegador revisa ese certificado. Comprueba que esté vigente, que corresponda a esa dirección y que lo haya emitido una entidad de confianza.
- Acuerdan una llave secreta. Con esa llave, que solo conocen ellos dos, se cifra todo lo que viaje a partir de ahí.
Si algo falla en el paso 3, por ejemplo porque el certificado venció o no corresponde al dominio, el navegador detiene todo y muestra una pantalla de advertencia antes de cargar la página.
¿Por qué todo el mundo sigue diciendo «certificado SSL»?
Por costumbre y por marketing. «SSL» fue el término que se popularizó en los primeros años de la web, y cuando llegó TLS, los proveedores siguieron usando el nombre que la gente ya conocía. Hoy verás «certificado SSL», «certificado SSL/TLS» o «certificado TLS», y en la práctica todos se refieren al mismo archivo que hace posible el https.
Lo importante no es el nombre que use tu proveedor, sino que tu servidor no acepte las versiones antiguas y que el certificado se renueve solo.
Qué revisar en tu web hoy
No necesitas entrar al servidor para hacer una revisión básica. Esta lista te sirve para conversar con tu proveedor de alojamiento o con quien mantiene tu sitio:
- Que toda la web cargue con https, incluidas las versiones con y sin «www», y que http redirija siempre a https.
- Que el servidor acepte solo TLS 1.2 y 1.3. Hay herramientas gratuitas en línea que lo comprueban escribiendo tu dominio, como el test de SSL Labs.
- Que la renovación del certificado sea automática. Desde marzo de 2026 los certificados públicos duran como máximo 200 días, y ese plazo seguirá bajando en los próximos años.
- Que no haya contenido mixto: imágenes, videos o archivos que todavía carguen por http dentro de páginas https.
- Que esté activo HSTS, una instrucción que le dice al navegador que tu web solo debe abrirse con https. Pídele a tu proveedor que lo active cuando todo lo anterior esté en orden.
Si tu web está en WordPress, estas revisiones encajan muy bien en la rutina que proponemos en la guía para mantener WordPress seguro y rápido.
SSL, TLS y HTTPS frente a frente
| SSL | TLS | HTTPS | |
|---|---|---|---|
| Qué es | Tecnología original de cifrado | Tecnología actual de cifrado | HTTP funcionando sobre TLS |
| ¿Se usa hoy? | No, está retirada | Sí (versiones 1.2 y 1.3) | Sí, en casi toda la web |
| Dónde la ves | En el nombre comercial del certificado | En la configuración del servidor | En la barra del navegador (https://) |
| Qué debes pedir | Nada: que no esté activo | TLS 1.2 y 1.3, sin versiones viejas | Toda la web en https, con redirección |
Preguntas frecuentes
¿Si compro un «certificado SSL» mi web usa SSL o TLS?
Usa TLS. El certificado es el mismo tipo de archivo; lo que decide la versión es la configuración del servidor. Un servidor actualizado usará TLS 1.2 o 1.3 aunque el producto se venda con el nombre «SSL».
¿HTTPS hace que mi web sea más lenta?
En la práctica, no. Con TLS 1.3 y un servidor moderno, la diferencia es mínima, y además https permite usar versiones más rápidas del protocolo web que solo funcionan con conexiones seguras. Una web sin https suele perder más por la desconfianza de los visitantes que por cualquier diferencia de velocidad.
¿Qué pasa si mi servidor todavía acepta TLS 1.0 o 1.1?
Los navegadores actuales ya no se conectan con esas versiones, así que no deberían usarse, pero dejarlas activas en el servidor amplía las posibilidades de ataque. Pide a tu proveedor que las desactive y deje solo TLS 1.2 y 1.3.
¿Puedo tener https sin pagar nada?
Sí. Organizaciones como Let’s Encrypt emiten certificados gratuitos, y la mayoría de los proveedores de alojamiento los instalan y renuevan solos. Para una web de negocio típica, un certificado gratuito bien configurado protege igual que uno pagado del mismo tipo.
¿Cada página de mi web necesita su propio certificado?
No. Un certificado cubre el dominio completo, con todas sus páginas. Lo que sí debes revisar es que incluya las versiones con y sin «www», y los subdominios que uses, por ejemplo tienda.tunegocio.com.
Menos siglas, más tranquilidad
No necesitas memorizar las versiones ni los años. Te basta con saber que tu web debe cargar siempre con https, que el servidor debe usar TLS moderno y que el certificado debe renovarse solo. Si quieres que revisemos tu sitio y te digamos en qué estado está, escríbenos para una asesoría gratis. Y si prefieres olvidarte de estos detalles, nuestro servicio de soporte preventivo vigila el certificado, la configuración y las actualizaciones por ti cada mes.